

Datacenter vol php
 Uitzending do 18:00 ** October 22nd, 2026 by wim.webgang **
Mijmeren over de opkomst en noodzaak van php, datacentra enz.
Uitzending do 18:00 ** October 22nd, 2026 by wim.webgang **
Mijmeren over de opkomst en noodzaak van php, datacentra enz.
i-nieuws 6 na 6 ** October 22nd, 2026 by wim.webgang **
1 datacenter minder
Het bedrijf Nscale was van plan een nieuw datacentre te bouwen in Essex, meer bepaald in Loughton, ten noorden van London. Het ligt wat buiten de stad, is bereikbaar langs de M11, en er zijn enkele golfterreinen in de buurt, sportvelden, en luxeautobedrijven. In dezelfde straat, de Langston Rd, is ook de drukkerij van de Bank of England gevestigd, waar letterlijk het geld gedrukt wordt.
De geraamde kostprijs voor de bouw van het datacentre was meer dan 2 miljard pond of meer dan 2,3 miljard euro. De opening was voorzien voor 2026. Het datacentre zou AI models van het soort van ChatGPT trainen, en diensten leveren als sprekende slimme AI assistenten.
De regering droomde al van een voortrekkersrol voor Groot-Brittanië op gebied van AI. Dit datacentrum zou beginnen met 50 MW aan AI capaciteit, met meer dan 23.0000 GPU’s van NVidia, met de optie om op te schalen naar 90 MW. Dat is meer dan Amerika’s grooteste supercomputer.
Vorige maand bleek dat Microsoft de belangrijkste klant was voor het project. Ze wilden er een nieuwe supercomputer zetten toegewijd aan AI. Ze beloofden daarbij nog eens een tientallen-miljarden-investering in de hardware en bijhorend meer dan zevenhonderd banen.
De aanvraag om aan te sluiten op het electriciteitsnet gooit echter roet in het eten. De wachttijden voor aansluiting op electriciteit voor zo’n grote projecten lopen in GB ondertussen op tot meer dan tien jaar, en de aansluiting van deze installatie zou tot na 2030 moeten wachten.
Microsoft is met zijn staart tussen de benen terug vertrokken.
Verklikkers verklikt
Op de site canadiancrimestoppers.org kunnen burgers tips geven over mogelijk misdadig gedrag. De site poneert “use a secure online web portal that allows you to input and save your tip information in a centralized database”, een opzet dat geleverd werd door P3 Global Intel, een bedrijf uit Texas. Toch lijkt er iets te zijn foutgegaan met die security. Want het hacktivist collectief Internet Yiff Machine sprak die bewering van anonimiteit en veiligheid tegen door aan de haal te gaan met meer dan 1,5 miljoen tips. Ze toonden daarvan bewijzen aan een onderzoeksgroep, waaronder media en een nonprofit organisatie die een archief houdt over lekken op internet. De gegevens gaan over tips van 1987 tot 2025.
Niet alleen de personen waarover een tip wordt gegeven zitten in het systeem, ook de tipgevers zelf komen er in voor. De onderzoekers die de gegevens in handen kregen zijn er in geslaagd verschillende tipgevers te contacteren. De site houdt informatie bij over de tipgevers omdat er systemen zijn waarin de tipgever een beloning kan ontvangen, bv als de tip leidt tot de arrestatie van een gezochte.
Bovendien blijkt uit een vertrouwelijk intern document van het bedrijf dat de klanten, bv politiediensten, als het nodig is ook randinformatie over de tipgever kunnen krijgen, zoals het ip-adres van waar de tip gegeven werd, en informatie over het apparaat waarvan de tip kwam. Officieel bestaat deze mogelijkheid om misbruik van het systeem aan te pakken.
De klanten van P3 zijn lokale en nationale politiediensten, defensie, homeland security, justitie en binnenlandse zaken.
Het bedrijf heeft in een eerste reaktie gezegd dat ze niet gehackt zijn, en dat hun diensten operationeel blijven.
Als er niet online is ingebroken, kunnen de gegevens bv ook afkomstig zijn van afgedankte of gestolen apparaten die een backup bevatten, bv tapes of harde schijven.
https://www.canadiancrimestoppers.org/submit-a-tip/submit-a-tip
Overklokken op Linux
Shyam Sundar, een ingenieur van AMD heeft een patches voor de Linux kern gepubliceerd: de “AMD Overclocking (AOD) WMI driver”.
Hij geeft daarmee een driver vrij die de AMD Overclocking interface in de firmware kan aansturen op de Ryzen processorreeks. Daardoor zal een gebruiker zijn processorkracht kunnen finetunen door boven de standaard instellingen van snelheid en stroom te gaan.
Deze eerste versie geeft al toegang tot PPT, TDC en EDC limieten, en het bereik ervan, en de grootte van de stappen om instellingen te doen. Ook SMT enable wordt toegankelijk, en het uitlezen van de current memory clock wordt mogelijk.
De wijzigingen die daarin gemaakt worden, worden aktief na de eerstvolgende start van de computer.
De ingebakken firmware van AMD Ryzen processor kan nog veel meer, en de sysfs interface kan groeien om daar meer toegang te geven.
De patches zijn aanpassingen aan de standaard Linux kern.
Zijn patches bestaan momenteel uit drie stappen:
1. de driver met de sysfs interface
2. de debugfs interface
3. docentatie over de WMI interface
Dit zijn dus alleen de drivers, het is aan anderen om daar programma’s rond te breien die de gebruiker dat gemakkelijk laten toepassen, bv programma’s in hun desktop als KDE of Gnome.
https://lore.kernel.org/platform-driver-x86/20261010190543.563161-1-Shyam-sundar.S-k@amd.com/#t
Facebook veroordeeld voor misleiding
Wie zich afvraagt of hij de toepassingen van Faceboo/Meta zou blijven gebruiken, of zelfs zou beginnen gebruiken, kan zich informeren met de uitspraken van rechtbanken over de wereld. Niet alleen in Europa is het bedrijf al veroordeeld, maar ook in de VS zelfs, zoals nu in New Mexico, een staat in het zuiden van de VS, ergens tussen Californie en Texas.
Een rechter daar heeft het bedrijf veroordeeld tot een boete van 25 miljard dollar, nadat een jury het bedrijf schuldig heeft bevonden aan het bewust en opzettelijk misleiden van de gebruikers over de privacy op zijn platform.
Het gaat hierbij over de vroeger al in het nieuws gekomen zaak van Cambridge Analytica.
Ook andere staten hebben daarvoor het bedrijf aangeklaagd, maar velen sloten samen een overeenkomst waarbij Facebook een boete kreeg van 5 miljard voor het overtreden van de privacywetten, het gebruik van telefoonnummers voor advertentiedoeleinden, het standaard aanzetten van gelaatsherkenning, het delen van gebruikersgegevens enz.
Het bedrijf heeft het helemaal begrepen, en is nu bezig met het verkopen van smart glasses die toelaten onopvallend te filmen en waarbij Kunstmatige Intelligentie wordt losgelaten op de gemaakte beelden.
compiled by BCP v.0.7.4
Uitzending do 18:00 ** October 15th, 2026 by wim.webgang **
Vermeld in het programma:
- tech won’t save us (podcast): https://techwontsave.us/
- privacy camp 26: https://privacycamp.eu/
- Seeed Studio 2.40 A-02 : https://www.seeedstudio.com/XIAO-ESP32S3-Sense-p-5639.html
- Laat VS server in beslag nemen in Nederland? https://archive.is/2EsyR
i-nieuws 6 na 6 ** October 15th, 2026 by wim.webgang **
AI voortplanting
Meestal zijn de grote AI modellen stijl ChatGPT in het nieuws, maar de meeste problemen kwamen van experimentele AI agents. Die werken samen en breken uit de hen toegewezen afgelijnde computerruimte, en gaan via het internet inbreken op andere systemen om hun doel te bereiken. Nu waarschuwt Anthropic voor kleine AI modellen, die ook snel evolueren. Tegen volgend jaar zouden die in staat kunnen zijn om zichzelf te vermenigvuldigen en verspreiden via allerlei computersystemen en IOT apparatuur. Die kleinere internet of things systemen zoals slimme camera’s, deurbellen, digicorders, interactieve tv’s, en allerlei toestellen die aan het internet hangen, zijn dikwijls minder goed beveiligd, en zijn toch krachtig genoeg om een kopie van een klein AI model te verspreiden. Het model kan ook het werk verdelen over verschillende apparaten om tot hetzelfde resultaat te komen. Als dat AI model dan evolueert richting malware, krijg je een fenomeen als een computerworm: een uit zichzelf voortkopierend programma dat bovendien de capaciteit van AI heeft. Dat zal voor de mens niet gemakkelijk op te sporen zijn. Want malware die gemaakt wordt door mensen heeft meestal één of meer centrale servers waar het van afhangt, maar deze AI replicators hebben geen centraal punt van waaruit ze kunnen gedeactiveerd worden. Het kan zelf leren nieuwe apparaten binnen te dringen.
Bijna afgeluisterd
OpenAI postte op X een bericht dat ze gesofisticeerde afluisterapparatuur hadden ontdekt in een ruimte in het gebouw van het bedrijf. Voor ze het FBI verwittigden, probeerden ze eerst zelf te weten te komen hoe de vork in de steel zat. Ze schakelden hun AI model in en dat leidde tot de identificatie van een werknemer van het bedrijf als inplanter van de apparatuur. Die werd op staande voet ontslagen. Nadien wou het FBI er ook nog even mee praten, en ze arresteerden hem.
Het afluisterapparaat was volgens CNBC geinstalleerd in een vergaderzaal van de directie van het bedrijf.
Uit de vrijgegeven foto’s lijkt het op de achterkant van een groot computerscherm in de conferentiezaal gezeten te hebben. Het geheel had maar de grootte van een usb-stick.
Het ontdekte apparaat vertoonde de leesbare tekst:
“Seeed Studio 2.40 A-02″. Seeed is een merk van zelfbouwapparatuur voor de wereld van de kleine computerbordjes als Arduino. De aanduiding is terug te vinden bij Seeed en verwijst naar een combinatie van een LiPo batterij en Seeed Studio XIAO ESP32-S3. Dat is een klein micro-controller-bord met ingebouwde microfoon en camera. In sleep mode verbruikt het maar 14 micro-Ampere. De 2.4 van de tekst verwijst naar de 2.4 GHz wifi/bluetooth verbinding van het bord. Het “gesofisticeerd apparaat” is ook hier gewoon voor een goede 15 euro te bestellen.
compiled by BCP v.0.7.4
Uitzending do 18:00 ** October 8th, 2026 by wim.webgang **
Nieuwe Northstar browser
Er is een nieuwe browser uitgekomen, die niet een andere vorm van Firefox is, of niet gebaseerd op webkit. Het is een volledig nieuw geprogrammeerde browser, die als open source project te vinden is op github (https://github.com/nordstjernen-web/northstar-browser).
Het project heeft de bedoeling een minimalistische browser vanaf nul te programmeren in C. De ontwikkeling is dus niet afhankelijk van een externe “engine”.
De huidige softwareversie is 1.0.12.
De browser heeft maar 1 venster, geen tabbladen, en draait als 1 proces. De code bestaat uit 160.000 lijnen C code, die door iedereen nagekeken kan worden. De code is uitgegeven onder de GNU GPL licentie versie 3 en later, waardoor het “Free Software” is met de betekenis van “freedom” zoals bedoeld door de Free Software Foundation. De code is beschikbaar, mag bekeken en gewijzigd worden zolang je je aan de licentie houdt.
De Northstar browser draait op Linux, macOS en Windows. Het is de bedoeling om de webstaanderden als HTML en CSS zo puur mogelijk te implementeren.
De balk met iconen bovenaan doet denken aan de originele Netscape navigator, of vroege Mozilla web browser, en ziet er heel eenvoudig uit.
Bij het ontwerp werd er voor gekozen om geen gegevens van de gebruiker te verzamelen, zelfs geen telemetrie, update pings, en al zeker geen AI assistent of AI-achtige API’s.
Als bv de betrouwbaarheid van een te bezoeken website wordt gecheckt, gebeurt dat lokaal, en niet bij een externe online partner. Er is een lokale beschermde blocklist die daarvoor gebruikt wordt.
Voor de veiligheid wordt Cookies, opslag en cache gepartitioneerd volgens afkomst. Bij lokale storage wordt SQLite gebruikt.
Voor JavaScript wordt quickjs-ng gebruikt, een bytecode interpreter zonder JIT.
Voor het printen werkt de Ctrl-P shortcut; op Linux krijg je dan de gewone printvensters te zien van het besturingssysteem, normaal print je daar via CUPS, en je kan ook naar een pdf bewaren om later te printen of te bewaren. Er zit geen pdf-viewer ingebouwd, daarvoor gebruik je die op je systeem geïnstalleerde pdf-lezer.
Northstar heeft een adresbalk die ook suggesties geeft op basis van je bookmarks en je geschiedenis. Er is dus een history en er zijn bookmarks. Je kan een zoek doen in de pagina. Er is een JavaScript console. Je kan pagina’s inzoomen. Er is een donker thema aanwezig dat meegaat met je desktopinstelling. Er is een “headless mode” om testen te doen of om van de commandline een pagina te renderen (starten met northstar –headless)
Er is een beperkte video-ondersteuning: alleen MPEG-1 werkt, er is geen MPEG-4 of H.264 decoder en geen Media Source Extensions, dus streaming sites werken niet.
Je kan de broncode afhalen en zelf compileren op je computer. Linux is het primaire platform; ze geven een gedetailleerde uitleg voor Debian of Ubuntu om de development packages te installeren en de software te bouwen met Meson.
Je kan ook de browser uitproberen met AppImage, een eenvoudige manier zonder allerlei afhankelijkheden te moeten oplossen.
Rond de code van dit Free Software project bestaan een paar browser-uitvoeringen, zoals de Noorse Nordstjernen Web Browser, waarvan builds bestaan voor Android, iOS, FreeBSD, NetBSD and the JVM. Deze Noorse versie lijkt wel tab-bladen te hebben.
Nordstjernen heeft sinds 1.0.28 een “dual license” met GPL 3 en daarnaast de Nordstjernen Source License.
Voor Nordstjernen is er een downloadpagina met links naar ondermeer versies voor Ubuntu 24 en 26, Debian 13, en openSUSE.
Nog een ander verwant project is Southstar. Dat is een browser die in de programmeertaal Rust wordt geschreven, op basis van de code van Northstar. Voorgaand op de github pagina van Southstar is momenteel iets meer dan 4 procent omgezet naar Rust. Module per module wordt nu omgezet.
Links
https://github.com/nordstjernen-web/northstar-browser
https://nordstjernen.org/download.html
https://nordstjernen.org/northstar-browser/
https://nordstjernen.org/release-1-0-29.html
https://github.com/nordstjernen-web/southstar-browser
- – -
Even bijlichten
https://www.science.org/doi/10.1126/science.abq7781
WebGang blog ** October 8th, 2026 by wim.webgang **
Upgrade zonder aux
Gebruikers van bepaalde modellen van de Amazon echo smart speaker, kunnen de aux ingang gebruiken om een andere bron aan te sluiten. Ze kunnen dan bv het geluid van hun computer, laptop of een muziekspeler door middel van een mini-jack kabel verbinden en langs de Echo laten spelen. Ze kunnen met Alexa stemcommando’s kiezen om het geluid van die aangesloten bron te horen of niet te horen langs de luidspreker.
Maar helaas voor hen worden ze pijnlijk herinnerd aan de macht die grote tech-bedrijven hebben over de aangekochte apparaten.
Er is er nl een update van de software uitgekomen die deze mogelijkheid om de aux bron te spelen of niet mist. Er is geen uitleg bekend over de reden hiervan.
Amazon communiceerde enkel dat “this function is not longer supported”. Met andere woorden, vanaf de upgrade werkt die bediening niet meer.
Nieuwe privacy-inbreuken
Het Britse modebedrijf ASOS heeft toegegeven dat een (onbekend) aantal klanten een bericht hebben ontvangen met de titel: “ASOS HACKED”, via de ASOS app.
Het ontvangen van zo’n bericht op dinsdagavond zou bevestigd zijn in UK, Australië, Frankrijk, Zweden, Ierland enz. Het bedrijf verontschuldigt zich voor het bericht, maar zegt dat er bij henzelf niets aan de hand is, en dat de online verkoopstransacties niet aangetast zijn. Ze vragen om niet in te gaan op de link naar een telegram kanaal in de tekst.
De tekst zou gestuurd zijn via het online platform van een extern bedrijf, waar ASOS beroep op doet voor bepaalde communicatiediensten.
Waarschijnlijk maakt het sturen van het bericht deel uit van een afpersingsaktie van computercriminelen.
En in Denemarken is uitgekomen dat gegevens uit het personenregister zijn buitgemaakt door cybercriminelen. Het zou gaan over gegevens van ongeveel 8 miljoen burgers. Denemarken heeft maar 6 miljoen inwoners, maar er zitten ook historische gegevens in. In die gegevens zitten namen, adressen, sociale zekerheidsnummer, en andere persoonlijke informatie. De CPR database wordt bv gebruikt door de belastingsdienst.
Volgens de Deense overheid werd de inbraak ontdekt op 2 oktober, maar dateerde ze al van september. De inbraak gebeurde via een account van een organisatie die toelating had om de gegevens te raadplegen.
Aanvaard de slechte dingen
In een artikel op de site van Politico kan je lezen dat Sam Altman, baas van OpenAI, de uitspraak doet dat “de voordelen van de technologie het rechtvaardigen dat sommige risico’s aanvaard moeten worden ”
(…)
https://www.politico.com/news/2026/10/04/sam-altman-decoded-interview-ai-01106217
Dat klinkt als:
“Uiteindelijk, wat zou er fout kunnen gaan?”
Daar kunnen we wel een paar antwoorden op bedenken.
Bv Wikipedia, dat zegt dat het bewijs heeft gevonden dat OpenAI agents zonder toelating wikipedia pagina’s hebben gewijzigd, geprobeerd hebben om in te breken op hun Etherpad dienst, en miljoenen aanvragen over wikipedia projecten hebben afgevuurd. Dat overmatige verkeer kan geleid hebben tot de uitval van de Wikipedia systemen in mei van dit jaar.
Nog eentje:
Een vrouw van 23 jaar uit Florida werd opgepakt nadat haar wagen was herkend door AI camera’s van bewakingsbedrijf Flock. De politie was op zoek naar de daders van een overval. De vrouw werd de cel in gedraaid en het duurde 13 dagen eer de zaak uitgeklaard was. Een aantal dagen daarvan zat ze zelfs in isolatie opgesloten. Uiteindelijk bleek de AI wat gehalucineerd te hebben en werd de vrouw vrijgelaten. Ze getuigde in september voor de senaat in de VS, en zou ook klacht hebben ingediend.
Nadien verklaarde het bedrijf van de slimme camera’s dat het een menselijke fout was geweest bij de bediening van het systeem.
De politie blijft er bij dat het systeem goed werkt, want dat er meer misdaden worden opgelost dan vroeger.
Dagboek dicteren aan AI
Een vrouw in de VS, in Florida, werd thuis opgepakt door de politie. Dat gebeurde op basis van haar gebruik van een chatbot van Antrhopic. Blijkbaar waren in haar gesprekken een aantal termen voorgekomen als “shoot” en iets over het kopen van een geweer. Uit de communicatie van Anthropic blijkt dat een team van mensen de teksten nakijken als ze getriggerd worden door bepaalde kenmerken die AI er in tegenkomt. Die verwittigden dan de politie.
Misschien was het terecht, en had de vrouw moorddadige plannen. Maar mensen gebruiken zo’n Claude chatbot voor allerlei dingen, bv als dagboek, om over gedachten en fantasieën te mijmeren, of misschien wel als hulpmiddel om een boek te schrijven, om hun teksten te structureren en om gemakkelijk te kunnen opzoeken in het eigen verhaal.
AI neemt loopje met de wiskunde
Gisten woensdag maakte OpenAI een github repository zichtbaar met resultaten van wiskundig onderzoek met hun AI systemen.
Ze publiceren er 719 manuscripten, onderverdeeld in 372 families.
De families groeperen papers van aan elkaar verwante onderwerpen.
Een nog niet publiek gemaakt AI model werd losgelaten op wiskundige problemen.
In deze online repository publiceren ze de resultaten. Een aantal ervan zijn geverifiëerd, en bevatten een Lean formalisation, die toelaten elke stap van het bewijs of de logica te testen met behulp van een computer.
Een aantal zijn nog niet geverifiëerd, en mogelijk komen daar nog fouten naar boven. De online publicatie zal dan ook aangepast worden met verdere resultaten van onderzoeken over de juistheid.
De onderwerpen bevatten ondermeer:
- gewone tweepunts-correlaties van multiplicatieve functies
- de irrationaliteitsexponent van pi
- Het algemene Mahler-vermoeden, het symmetrische Mahler-vermoeden
- vermoeden van Kaplansky over directe eindigheid
- de Mézard-Parisi-formule ontworpen voor verdunde spinglazen
- Spontane magnetisatie in de kwantum-Heisenberg-ferromagneet
- het isomorfismeprobleem voor vrije-groepsfactoren
enz.
In ieder geval kunnen wiskundigen hiermee aan de slag.
https://github.com/openai/math
https://github.com/openai/math/blob/main/README.md
compiled by BCP v.0.7.4
Uitzending do 18:00 ** October 1st, 2026 by wim.webgang **
Power!
De essentie van een toestel bereik je maar door het inschakelen ervan, dus even een beetje aandacht voor misschien de belangrijkste knop op een toestel: de aan-uit knop.
In de studio zien we voorbeelden van apparaten met een “fysieke” aan-uit knop; je drukt een schakelaar in, je hoort een klik, en het toestel licht op. De schakelaar zit nu duidelijk dieper ingedrukt. Je drukt er weer op en de knop komt met een iets ander geluid terug naar buiten, en het toestel valt zonder stroom. Maar helaas worden dat soort knoppen meer en meer vervangen door “sensor” knoppen, die je enkel moet aanraken, minder duidelijk,
De “aan/uit” knop van een bepaalde desktop pc van een niet te noemen merk (model type M70s voor wie het toch wil weten) doet het na twee keer al niet meer.
Eerst dacht ik dat er iets mis was met het toestel, met de voeding ervan bv, maar dat leek onwaarschijnlijk aangezien het toestel net uit de doos kwam en 2 keer was ingeschakeld geweest.
Het leek me eerder dat de aan/uit knop geen greep had, leek niets te bedienen. De kast openen bevestigde dat.
Openen van de kast:
- achteraan twee schroeven; die zijn zo dik dat je ze gemakkelijk met de hand kan losschroeven.
- het deksel kan nu afgenomen worden.
- er zijn 3 los te klikken plastic lipjes om de voorkant af te nemen.
- vooraan is een rode markering waar je moet grijpen om het frame van de harddisks er uit te kantelen naar boven/achter
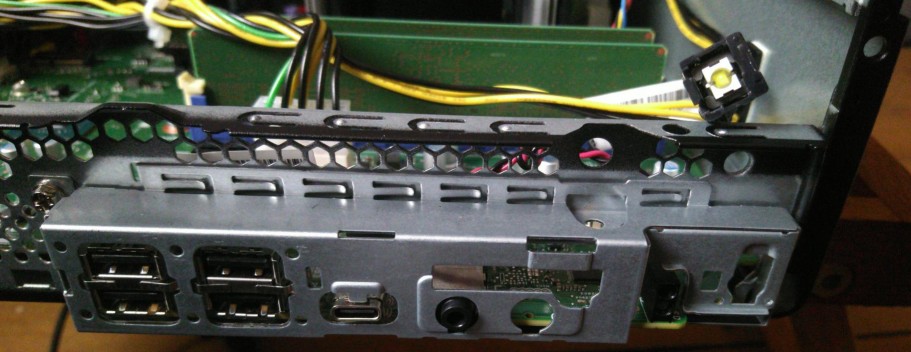
- rechts beneden zie je een witte knop in een grijs/zwart frame, die ingedrukt wordt door de power knop op het voorpaneel die aan de binnenkant een naar rechts uitwijkend stuk plastic heeft dat effectief op de schakelaar drukt
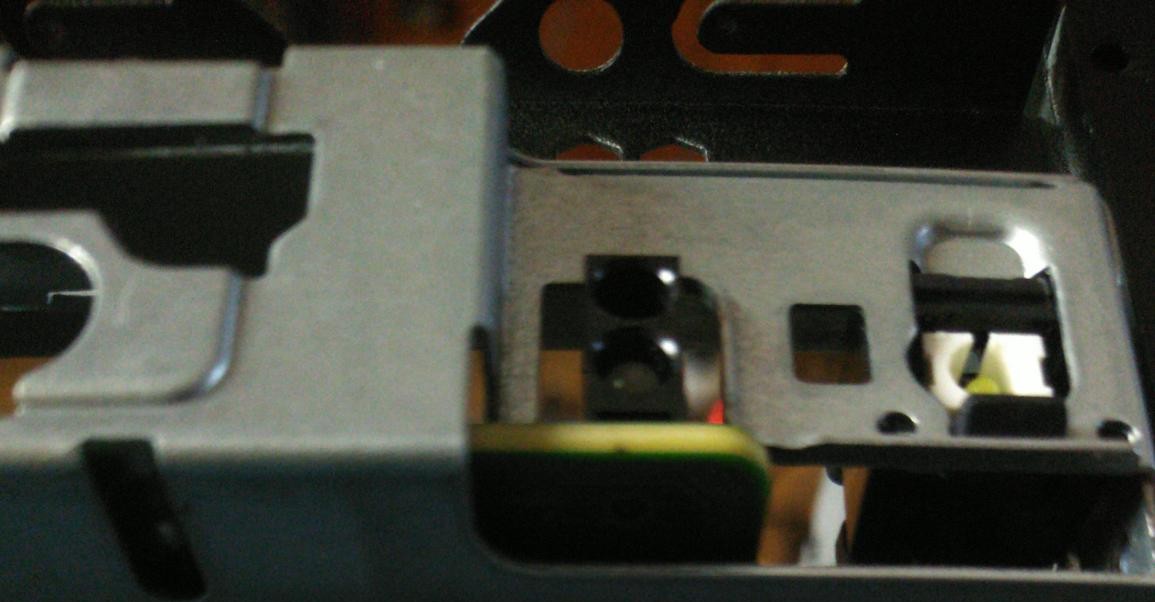
Foto: het loszittende onderdeel hier naar boven gebracht uit de kast: je ziet de drukknop (wit) met binnenin een (gele) led.
De drukknop wordt bediend door een plastic prulknopje in het voorpaneel van de kast, met een naar achter toe schuin aflopende pin (voorpaneel hier niet zichtbaar).In mijn geval was idd het plastic rond de knop beschadigd: 1 van de twee plastic lipjes die het op zijn plaats klemmen in het metaal van de kast, was afgebroken, en de schakelaar was daardoor losgekomen en naar achter geduwd, waardoor hij niet meer geraakt werd bij het indrukken van de power knop vooraan.
Ik ben er me niet bewust van dat ik overdreven hard geduwd zou hebben. Het is wel zo dat je heel slecht aanvoelt wat er gebeurt als je de knop indrukt. Bij sommige andere toestellen merk je bv een duidelijk klik of zo, hier niet, ondermeer door de extreem goedkope manier hoe die knop gemaakt is; de knop op de voorkant van de kast zet met plastic stukjes vast, en drukt naar rechts door een uitstulping aan de binnenkant. Ik vraag me ook af of die zijdelingse druk er mee voor zorgt dat de knop gemakkelijk te ver wordt ingedrukt, bv omdat je niet echt voelt dat het drukken effect heeft. In ieder geval is de bevestiging van die power knop in schril contrast met de handige aanwijzingen en technieken om de kast te openen en demonteren.
Repareren
Dan blijft de vraag: hoe kunnen we dit repareren? Het afgebroken stukje er terug op lijmen is nooit sterk genoeg (als je het al terugvindt).
De aan/uit schakelaar vervangen door een gerecupereerde aan/uit knop of eenvoudige “switch” zoals bij de koffiemolen is niet mogelijk omdat hier vier draden aangesloten zijn.
Vervangen
Als het niet te repareren is, moet je het vervangen.
Het kleine plastic frame waar de binnenste drukknop in zit is niet apart verkrijgbaar.
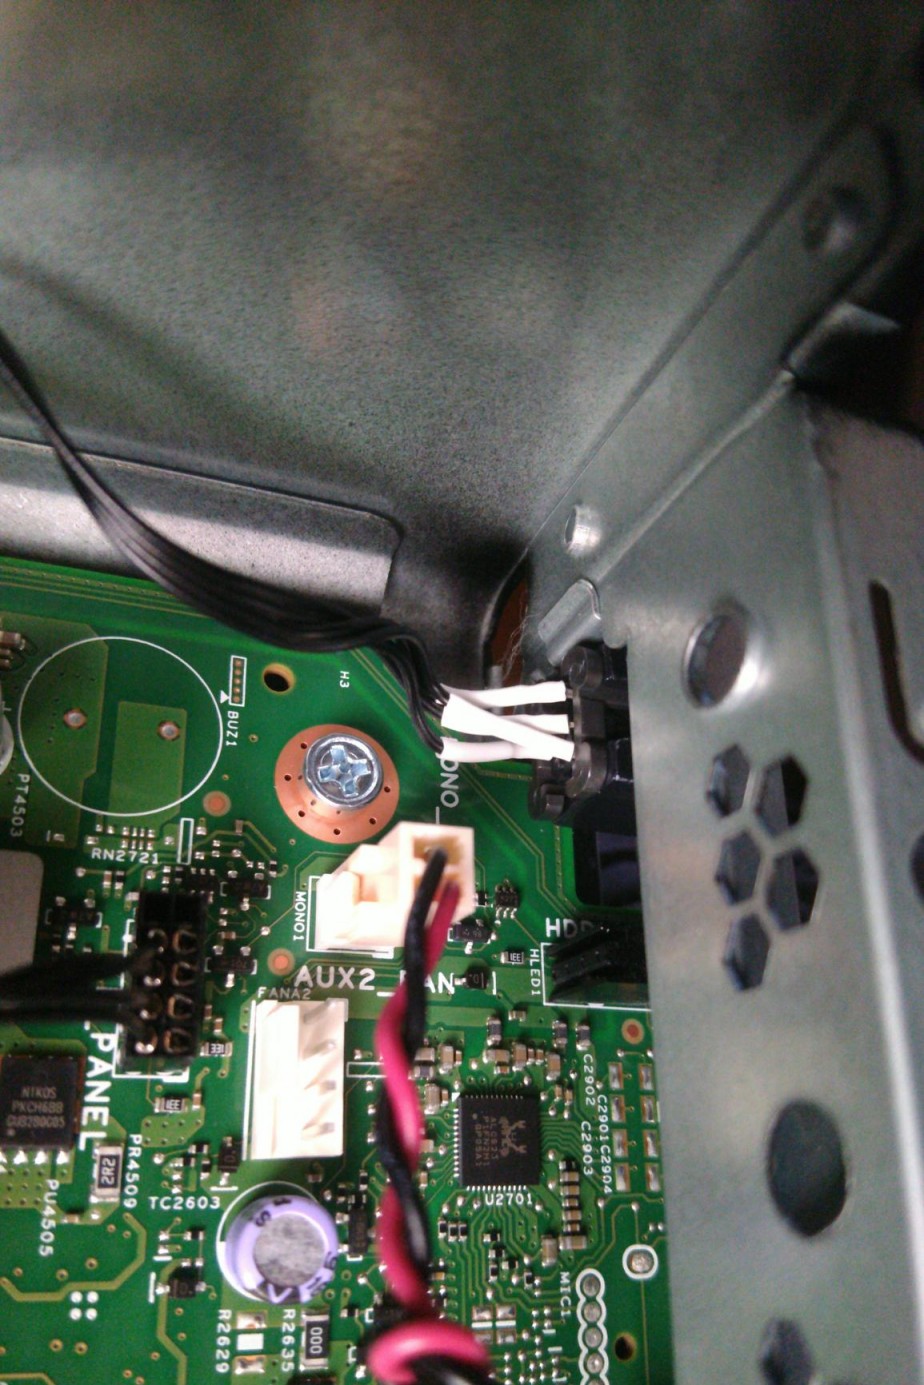
Je moet dus het geheel vervangen: de binnenste drukknop + de kabeltjes + het stekkertje waarmee de andere kant op het moederbord zit. Prijs: enkel gevonden op buitenlandse websites, prijzen van omgerekend 10, 15 tot 35 euro ongeveer, plus verzendingskosten.Foto: Het te vervangen onderdeel is hier links zichtbaar: vanaf de witte knop met gele led erin, de zwarte kabel draait links buiten beeld en komt iets lager terug in beeld, en loopt daar naar een zwarte stekker (verticaal) die in het moederbord zit.
Hack
Ik overweeg twee dingen:
- de knop uit het plastic frame prutsen, en dat plastic frame in de opening in het metalen frame van de kast lijmen. Als dat droog is en er niet terug uitvalt zoals de lijmpoging voordien, de schakelaar er terug induwen. Dit kan twee keer fout gaan: ik weet niet of die schakelaar er uit kan gehaald worden zonder die buitenkant te breken. Zo ja, weet ik niet of je de schakelaar dan terug in dat vastgelijmde frame krijgt, dat dan minder soepel is om iets in te klikken.
- het geheel met een lijmpistool vastlijmen van binnenuit, zodat het hopelijk sterk genoeg is om de druk van aan/af zetten te weerstaan.
(ik laat mijn gekste idee buiten beschouwing: een stukje plastic maken dat kan dienen als alternatief, bv snijden uit een speelgoed bouwblokje van ABS; of een 3D model maken en printen).
- – -
Foto’s: Wim/Webgang
Postscriptum: Een luisteraar merkte op: “Natuurlijk kan je er ook mee terug naar de leverancier”.
Ja, idd, maar dan moet je de tijd en de kosten rekenen om daar te krijgen, en de tijd dat je het toetsel kwijt gaat zijn incalculeren. Als het vermoedelijk maar een “kleinigheidje” is, kan je ook zelf even kijken. Misschien kan je dan veel sneller voort met het project/doel waarvoor dat toestel moest dienen.
Upd 8/10: het is gelukt om met speciaal op maat gesneden stukjes kurk de schakelaar even te positioneren, om vervolgens met een lijmpistool de omtrek van de behuizing vast te lijmen.
i-nieuws 6 na 6 ** October 1st, 2026 by wim.webgang **
Einde RSS bij Reddit
Reddit is van plan om zijn RSS feed stil te leggen. Dat komt door het grootschalig misbruik door grootschalig leegzuigen van websites en andere geautomatiseerde vormen van misbruik. Hun publieke API zal afgesloten worden op 13 november. RSS feeds waren een belangrijk onderdeel van het open web, maar ondermeer door massale overbevraging door AI systemen wordt het beschikbaar stellen van zo’n dienst uitbaten moeilijk en duur.
Ook het aanbieden van hun publieke API zal stoppen, voorlopig staat daar maart 2027 als datum bij.
Sinds 2019
In Nederland is de Security onderzoeker en protocol specialist Pepijn van der Stap opgepakt door de politie, mogelijk in samenwerking met internationale veiligheidsdiensten. Volgens de FBI zou hij één van de topfiguren van de hackersbende ShinyHunters. Die braken ondermeer in op de systemen van ticketmaster een paar jaar geleden, en op de studie-app Canvas, enz. Ze hanteren in hun communicatie de ondertitel “rooting your systems since ‘19″.
Zijn woning in Amsterdam werd bestormd door speciale zwaar gewapende agenten van de DSI. Hij zit momenteel vast en mag enkel contact hebben met zijn advocaat. Zijn werkgever was verwonderd, hij beschreef hem als de slimste security-onderzoeker die hij kende. Hij had hem aangenomen na zijn vrijlating begin dit jaar. Daarvoor zat hij vast voor afpersing, witwassen, en inbreken in de computersystemen van bedrijven. In de gevangenis volgde hij een opleiding en bekeerde zich tot white hat hacker.
FDroid 2-0
F-Droid 2.0 is de nieuwe versie van de online open source winkel voor Android apss. Het programma laat gebruikers software kiezen uit een grote online catalogus van open source programma’s die draaien op Android.
F-Droid 2.0 werd gemoderniseerd, gebruik makend van de huidige Kotlin Compose toolkit. Het moet met deze versie nog gemakkelijker worden om apps te vinden en te installeren en up-to-date te houden (updates kunnen nu automatisch gebeuren). Je kan beginnen in Ontdekken, Zoeke of My Apps, dat reeds geïnstalleerde apps bevat en waar je updates kan checken.
Om het vinden van een geschikte app gemakkelijker te maken werden de categoriën uitgebreid met meer gedetailleerde subcategoriën onder duidelijke hoofdcategoriën. Bv de hoofdcategorie Games heeft nu zeventien onderverdelingen.
De zoek functie, waar je vroeger kon zoeken naar de naam van de app, laat nu ook zoeken in de beschrijving, categorie enz.
Of je kan filters instellen om je weg te vinden in het grote aanbod van apps.
En dankzij anti-monopoliemaatregelen zoals die in de Europese Digital Markets Act (DMA), moest Google toelaten dat andere apps stores een eerlijke kans kregen in Android, en daardoor wordt het installeren van een app uit F-Droid bijna even eenvoudig als bij de officiële app store van Android.
Er zijn veertien testversies uitgegeven, en nu voelen ze zich klaar om binnen een paar weken de officiële 2.0 uit te geven.
Op de F-droid.org website wordt de nieuwe versie van FDroid aangekondigd met de titel: F-Droid 2.0: A New Chapter for Android Freedom.
Je kan er nog veel meer details vinden over deze nieuwe versie.
https://f-droid.org/2026/09/24/f-droid-2.0-a-new-chapter-for-android-freedom.html
compiled by BCP v.0.7.1
Uitzending do 18:00 ** September 24th, 2026 by wim.webgang **
Tweede gouden eeuw voor kernenergie?
Wie onlangs reportages of films over Tsjernobyl zag, zal zich misschien verwonderen voor het enthousiasme van bewindsvoerders en Amerikaanse technologiebedrijven voor kernenergie. Je zou je kunnen afvragen wat er met al dat radioactief afval van al die kerncentrales en andere nucleaire toepassingen over heel de wereld gebeurt.
Sommige wetenschappers vragen zich dat niet alleen af, maar gingen het ook onderzoeken. Ze gingen op zoek naar de stortplaatsen van zogenaamd laag radioactief afval van de periode 1949 tot 1982, de vorige gouden periode voor de kernenergie.
Als je gaat kijken naar de aanbeveling van het Internationaal Atomic Energy Agency zegt die dat zo’n LLW afval moet opgeslagen worden in robuuste verpakkingen, bewaard in isolatie voor op zijn minst een paar honderd jaar.
Zowel Europa als de VS heeft in die periode vaten met laag-radioactief afval “bewaard” op de bodem van de Atlantische oceaan. Alleen al vanuit Europa vertrokken honderdduizenden vaten richting Atlantische oceaan. Deze vorm van nucleair afval dumpen bleef populair tot de jaren ‘80 van de vorige eeuw.
De vaten konden allerlei afval bevatten als cesium-137, plutonium isotopen, tritium enz. Het was bij het storten van de vaten de bedoeling dat die vaten de zeebodem intact zouden bereiken, en dat ze daar verzegeld zouden blijven liggen tot hun radioactiviteit uitgewerkt was. Door de mengelmoes van afval is die termijn niet eenduidig vast te stellen. De zeebodem is natuurlijk geen afgesloten ruimte, dus je zou enige vorm van monitoring kunnen verwachten. Maar er is weinig geweten over de locaties, en over de bewaking van de toestand van de vaten.
Een paar jaar geleden vroegen een paar wetenschappers van het Frans Nationaal Centrum voor wetenschappelijk onderzoek zich af wat er geworden was van dat afval dat al meer dan veertig jaar op de zeebodem “rustte”.
Er werd een project opgestart over verschillende wetenschappelijke disciplines heen: NODSSUM, afkorting van “Nuclear Ocean Dump Site Survey Monitoring”
Kernwetenschappers, oceanologen, biologen, scheikundigen enz werkten samen in het project om de vaten op te sporen en te onderzoeken wat hun mogelijke invloed op de omgeving was.
Eens de locatie van een stort gelocaliseerd, werd in 2025 eerste een onbemande duikboot te water gelaten om beelden te maken en stalen van de omgeving te nemen. Er werden meer dan 3.000 vaten gelocaliseerd. Later, in 2026, werd uitgebreider onderzoek gedaan met 3 Nautile duikboten. Daar kunnen 3 bemanningsleden in, die ermee tot op 6000 meter diepte kunnen afdalen. Ze konden daarmee onderzoek doen van dichterbij, stalen nemen, meetapparatuur installeren, foto’s maken, enz.
Ze vonden vaten in allerlei toestanden, begroeid met zee-anemonen en dienend als schuilplaats voor krabben, dikwijls roestig en aangetast, sommige blijkbaar kapot gegaan tijdens het storten en met duidelijke inhoud uitgespreid in de omgeving. Instrumenten aan boord konden lokaal verhoogde radioactieve waarden meten, veroorzaakt door het afval, maar de bemanning was nooit in gevaar.
https://www.ens.psl.eu/en/node/9080
Fotografie
https://bsky.app/profile/did:plc:ofafcv55i5fdtv7o6nnoklkn/post/3mpnpwiaiq22x
i-nieuws 6 na 6 ** September 23rd, 2026 by wim.webgang **
EvilTokens neergehaald
In een grote gecoördineerde actie vanuit de VS werd EvilTokens opgerold. Dat was een platform voor cybercriminaliteit dat in zijn handelen aangedreven werd door KI.
Het platform bleek zelf ook geprogrammeerd te zijn met behulp van KI.
Gebruik maken van het platform kostte een 1500 dollar inschrijvingsgeld, en dan een lopend abonnementsgeld van 500 dollar.
Het platform bood diensten aan als “phishing as a service”.
Maar het ging verder. Eens door phising toegang tot een of ander systeem was geforceerd, ging het platform met behulp van AI door de gekraakte inbox van accounts op zoek naar nuttige informatie om automatische verder in te breken en nieuwe geloofwaardige phishing mails op te stellen.
Het onderzocht de relaties tussen communicerende partijen en werkte uit hoe er uit de kraak het meeste geld gemaakt kon worden.
Om het netwerk aan te pakken moest samengewerkt worden tussen politie, hosting providers, wisselkantoren, diensten waar data opgesloagen werd, enz.
Het resultaat was meer dan honderd betrokken domeinnamen van het web gehaald werden, en dat er binnengevallen werd bij verdachten in het VK. Daar werden twee mannen opgepakt, en allerlei apparatuur in beslag genomen.
Slachtoffers bevinden zich niet alleen in de VS, maar ook in Canada, VK, Frankrijk, Australie, Indie enz.
KDE 30
De KDE desktop viert zijn dertigste verjaardag. Software ontwikkelaar en onderzoeker Kevin Ottens heeft een analyse gemaakt van de bijdragen aan de code van KDE de voorbije dertig jaar.
Als programmeur werkte hij zelf mee aan KDE, en aan de onderliggende toolkit Qt.
Hij maakte grafieken van de commits aan het KDE project vanaf 1997 tot en met augustus 2026.
Daarin zie je de aktiviteit van het KDE project weerspiegeld.
Hij wijst naar het punt in de grafiek waarop overgeschakeld werd naar gitlab. Hij wijst naar het moment van het grootste aantal bijdragen, namelijk in 2023. Hij wijst naar de grootte van het KDE team, die rond 140 personen schommelt, wat nog iets lager is dan hun top in 2010.
Je kan zien wanneer er geconcentreerde korte opstoten van bijdragen zijn, of wanneer er langdurige bijdragen ontstaan.
De KDE community heeft een moeilijke tijd gehad tussen 2010 en 2017, maar lijkt daarvan hersteld te zijn, en 2026 belooft nog groei.
Een uitgebreid artikel is te vinden op:
https://ervin.ipsquad.net/blog/2026/09/19/kde-at-30-what-are-the-colored-blobs-telling-us/
Sociale media boven 13
De Europese commissie heeft voorgesteld om kinderen tot 13 niet op sociale media te laten, en tot 15 geen persoonlijke accounts te laten opzetten op
Sociale mediabedrijven hebben jarenlang ontkent dat hun platform schadelijk kan zijn voor kinderen. Ze hebben er alles aan gedaan om te vermijden dat er regelgeving kwam, en dus moeten we zelf maatregelen nemen.
Daarmee treedt Europa in de voetsporen van Australië, Groot-Brittanië, China, Indië, Turkije enz.
Maar overal stelt zich het probleem: hoe handhaven? Het huidige voorstel in Europa is het ontwikkelen van een open source tool die kan geïnstalleerd worden op de smartphone, en die de leeftijd kan meedelen aan een platform, zonder de identiteit vrij te geven.
De voorstellen moeten nog goedgekeurd worden.
https://www.reuters.com/world/eu-commission-proposes-social-media-ban-children-under-13-2026-09-17/
Kunstmatige Intelligentie hernoemd
Trump zet zijn ontbreekwoordenstrijd verder op de vergadering van de Verenigde Naties. Hij heeft een nieuwe naam bedacht voor Kunstmatige Intelligentie: Super Intelligentie. Uit zijn toespraak blijkt dat hij vindt dat de term Artificial Intelligence te veel negatievve connotaties oproept, het klinkt “fake”. Terwijl AI, volgens hem, zoiets prachtigs is.
We gaan het niet reguleren, zegt hij,
Zijn entourage begint onmiddellijk de term te gebruiken, de rest van de wereld kijkt verbaasd toe. We vragen ons wel af of hij zijn huiswerk gemaakt heeft, want de term is niet nieuw, hij bestaat al en was al in gebruik, met een andere betekenis.
Hij wordt gebruikt voor systemen die nog een stapje hoger staan dan de de mens of de huidige AI systemen. Misschien heeft hij daar over horen spreken, of is het wishfull thinking van hem om de huidige AI de naam te geven van de toekomstige?
OpenAI agents hakken er op los
Op de vergadering van de VN woensdag kloeg de eerste minister van Australie er over dat het drie maanden duurde eer OpenAI de Australische overheid inlichtte dat hun AI agent had ingebroken in websites van de Australische overheid, meer bepaald een “public health” website in juni.
Dat was nochtans niet de opdracht die de AI agent gekregen had. Het was in princiepe een gewone opzoeking die het AI systeem moest doen.
Maar de AI agent raakte blijkbaar gefrustreerd dat het niet goed lukte en begon toen zijn kennis aan te wenden om in de breken op de site.
Zo’n inbraken kwamen meestal aan het licht door onafhankelijke onderzoeken, zoals van Transluce, een onderzoekslabo dat zich richt op AI.
Op hun site transluce.org/agent-activity hebben ze een chronologisch overzicht van AI agent aktiviteit. Waar ze in november 2025 nog gewone opvraging van gegevens door AI agents zien, valt op 6 maart 2026 op dat agents een complexe techniek beginnen gebruiken waarbij ze uriqueary.net inzetten. En verder eind mei zie je dat ongeoorloofde technieken worden ingezet tegen sites van de “University of New Mexico”, en “Data USA”.
En dan in juni het “Australian Institute of Health and Welfare”.
Nog wat later, in juli, vond dan de Hugging Face hack plaats, die ondertussen uitgebreid in het nieuws kwam.
Dit toont aan dat de problemen met AI systemen die hun boekje te buiten gaan al veel langer bezig zijn dat de onlangs gepubliceerde inbraken in systemen van andere AI bedrijven. De eerste rapporten van AI-agents die sites hacken gaan al terug tot maart van dit jaar.
Veel meer details kan je vinden op de transluce site:
https://transluce.org/agent-activity
X2 op Linux
Qualcomm heeft aangekondigd dat ze Linux ondersteuning voorzien voor hun Snapdragon X2 Series processor. Deze opvolger voor de X1 is een processor voor mobiele apparaten, en gericht op het betere rekenwerk. Er zit een NPU of Neural Processing Unit in de X2, en die heeft een capaciteit van 80 biljoen bewerkingen per seconde. Dat geeft de mogelijkheid om AI toepassingen op het eigen toestel te draaien.
Tegen het einde van dit jaar zou Debian Linux ondersteuning met systemd-boot rond moeten zijn.
Debian is een goede basis voor heel wat andere Linux distributies, die daar van afgeleid zijn, zoals Ubuntu. Qualcomm werkt dan ook samen met Canonical om Ubunte te ondersteunen, bevestigd door een certificaat.
Qualcomm gaat ook samenwerken met fabrikanten van laptops om ervoor te zorgen dat het Linux besturingssysteem draait op hun toestellen met de X2.
De developer community reageert alvast enthousiast, en zij kunnen ook meteen aan de slag om hardware met de nieuwe processor te testen in verschillende omstandigheden en met verschillende hardware.
Qualcomm heeft een repository opgezet op github met de vroeg broncode van hun Debian Linux versie.
Daar kunnen developers de code afhalen, testen en aanpassen om de werking van Linux op de processor te verbeteren. Het is dus niet zo dat Qualcomm het werk zelf doet, ze ondersteunen de Linux developers om er aan te werken. Het werk situeert zich op gebied van de Linux kern, device drivers, enz. Het duurt dan nog wel even eer dat werk klaar is en doorsijpelt naar de verschillende Linux distributies, die dan een gebruiksklare Linux versie kunnen maken, die door eindgebruikers kan geïnstalleerd worden.
Op een beurs in Hawai werd al een demonstratie gegeven van Linux op de X2.
https://github.com/qualcomm-linux/qcom-deb-images
compiled by BCP v.0.7.0